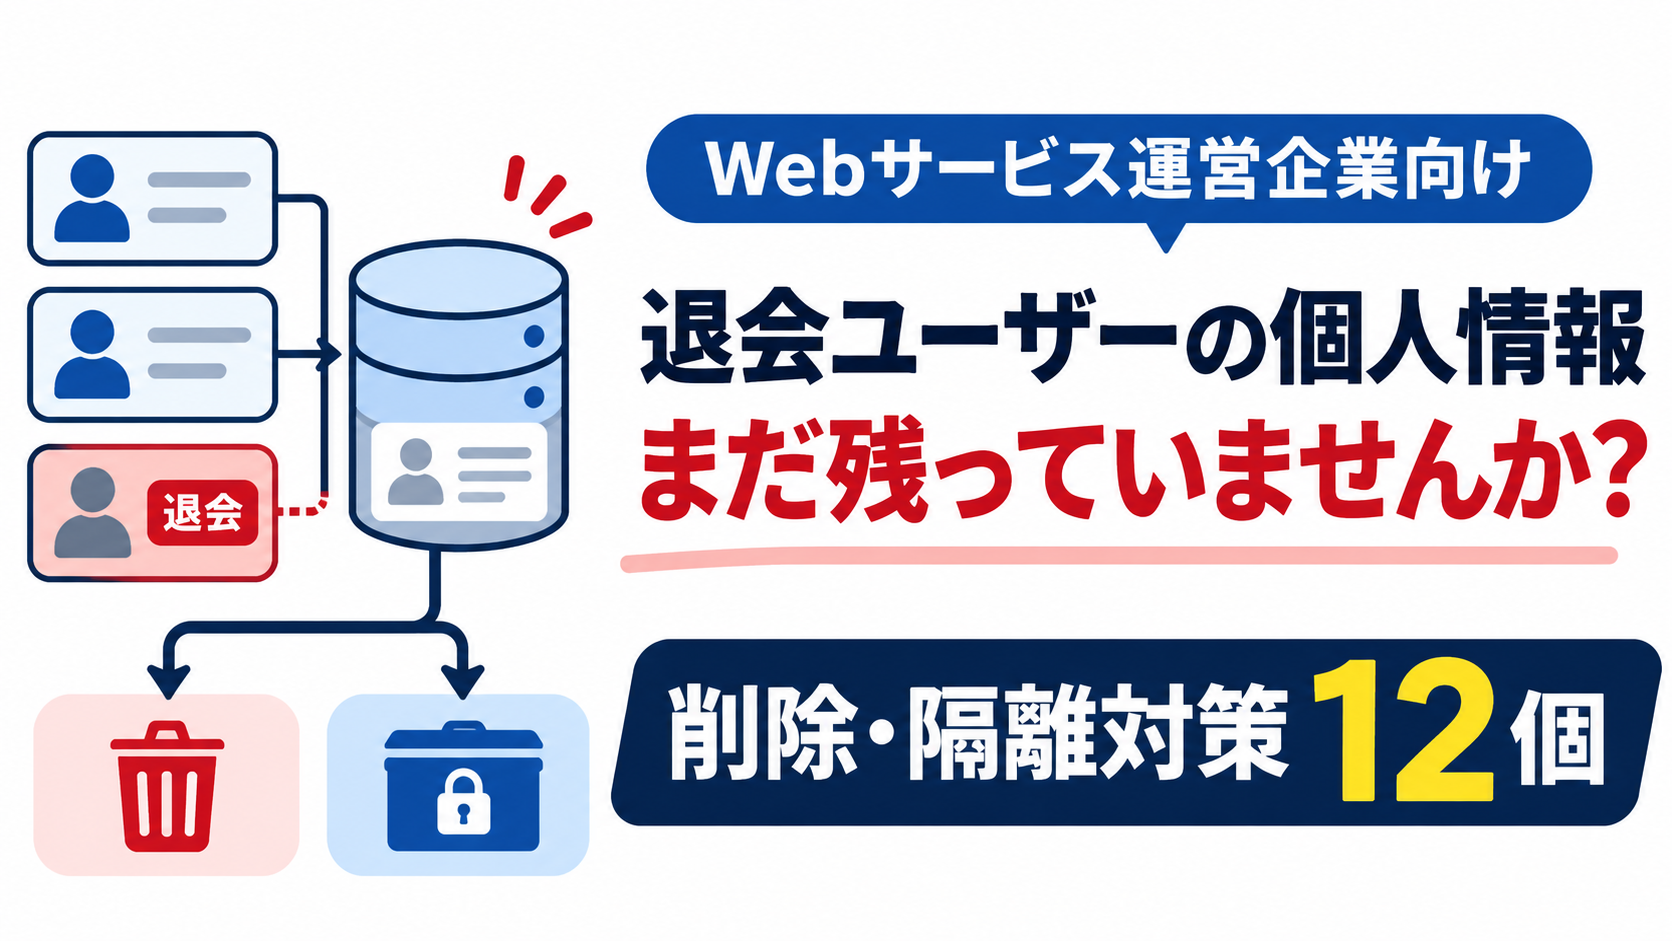
退会したユーザーの個人情報、まだ残っていませんか?Webサービス運営企業が見直すべきデータ削除・隔離対策12個
こんにちは。セルバの中山です。
2026年は、不正アクセスによる大規模な情報漏えいが相次いでいます。その中で、改めて注目されているのが「本当は持っている必要のなかったデータ」が漏れてしまうケースです。
個人情報保護委員会は、2026年10月7日に出した注意喚起の中で、「不要となった個人データの消去」を独立した項目として取り上げました。どれだけ守りを固めても、攻撃を100%防ぐことはできません。しかし、持っていないデータは、漏れることもありません。
セルバは、2005年にWebシステムの受託開発を始めてから20年以上、会員制サイトや求人サイトなど、多くの個人情報を扱うWebサービスの開発・運用に関わってきました。この記事では、法令や公的機関の資料、実際の事例をもとに、Webサービスを運営する企業が見直すべきデータの削除・隔離対策を12個紹介します。
「持っていただけ」で被害が大きくなった事例
退会後7年間、運転免許証の画像を保有していた
カーシェアサービス「タイムズカー」を運営するタイムズモビリティ(パーク24グループ)は、2026年9月25日にWebシステムへの異常なアクセスを検知しました。10月23日の発表によると、同社は運転免許証などの本人確認書類の画像を「暗号化した状態で会員期間中および退会後7年間保有しておりました。」。
そのうち1,464,800件に外部へ送信された痕跡が確認されています。保有していた画像には退会した人のものも含まれており、同社は退会した人向けの問い合わせ窓口も設けています。
同社は、不正利用への対応や本人確認のために保有していたと説明したうえで、これらの画像を2026年10月末までに削除し、今後は「登録確認完了後、即時削除」する運用に改めると発表しています。暗号化していても、保有する期間が長ければ、それだけ被害の対象が増えることを示す事例です。
出典:タイムズカー お知らせ(第5報、2026年10月23日)
契約が終わった企業の応募者情報も残っていた
採用管理サービス「ApplyNow」では、データ分析ツールの脆弱性を悪用した不正アクセスにより、約39万人の応募者などの情報が漏えいした可能性があると発表されました(2026年9月)。同社は、「契約が終了した企業・団体の応募者情報」については、調査の完了後に各企業・団体と協議のうえ削除するとしています。サービスの利用をやめた後も、委託先にデータが残っていることがある、という事例です。
出典:ApplyNow お知らせ(2026年9月9日、10月9日更新)
退職者の情報まで対象に
資さんは2026年10月、委託先のサーバの「一部設定に不備があり」、2021年10月〜2026年10月に在籍実績のある従業員および退職者の情報が、外部から閲覧可能になっていた可能性があると発表しました。お客さまの情報だけでなく、もう関係が終わった人の情報も、管理の対象になることが分かります。
法律では、データの削除はどう決まっている?
個人情報保護法:「必要がなくなったら遅滞なく消去」
個人情報保護法第22条は、事業者に対して、個人データを「利用する必要がなくなったときは、当該個人データを遅滞なく消去するよう努めなければならない。」と定めています。
罰則のない「努力義務」ですが、個人情報保護委員会は10月の注意喚起で、この条文を改めて示し、「保管している個人データの必要性についてその法令等の根拠とともに確認を適切に行う」よう求めています。
また第35条では、事業者が利用する必要がなくなった場合や、報告が必要な漏えいなどが起きた場合など、本人の権利や正当な利益が害されるおそれがある場合に、本人が利用停止や消去を請求できると定めています。
求人・採用:応募者の情報は「必要がなくなったら破棄・削除」
職業安定法第5条の5は、求人者や募集を行う者(自社で直接採用する企業も含みます)に、求職者の個人情報を業務の目的の達成に必要な範囲内で収集・保管・使用するよう求めています。厚生労働省の指針は、「収集目的に照らして保管する必要がなくなった個人情報を破棄又は削除するための措置」を講じるよう定めています。
ただし、何か月で削除すべきという具体的な期間は、法令や指針には書かれていません。各社がルールを決める必要があります。
例外:法律で保存が義務づけられているデータ
一方で、法律で保存が義務づけられているデータもあります。個人情報保護委員会も、「法令の定めにより保存期間等が定められている場合は、この限りではありません。」としています。たとえば次のようなものです。
- 犯罪収益移転防止法:金融機関や一部の事業者(特定事業者)は、本人確認の記録(確認記録)を、契約終了日などから7年間保存しなければならない
- 古物営業法:古物商などは、古物の取引の記録(帳簿等)を最後に記載した日から3年間保存しなければならない
自社のサービスがこうした法律の対象かどうかは、まず確認が必要です。対象の場合は「削除」ではなく、「隔離して守る」ことが対策の中心になります。
マイナンバー:そもそも保管してはいけない
番号法第20条は、法律で認められた場合を除いて、他人のマイナンバーを含む情報を収集・保管してはならないと定めています。デジタル庁も、マイナンバーカードを本人確認に使う場合に「マイナンバーカードの裏面に記載されたマイナンバーを書き写したり、コピーを取ったりすることはできません。」と案内しています。
Webサービス運営企業が見直すべきデータ削除・隔離対策12個
1. まず「どこに、どんな個人データがあるか」を棚卸しする
削除のルールを決める前に、個人データがどこにあるかを洗い出します。見落としやすいのは、本番のデータベース以外の場所です。
- バックアップ、ログ
- 開発・検証用の環境
- データ分析ツール、顧客管理(CRM)、メール配信サービス
- 社員のパソコンに保存したCSVファイル
- 委託先や外部サービスに預けているデータ
個人情報保護委員会が求める「必要性についてその法令等の根拠とともに確認」は、この棚卸しが出発点です。
2. データの種類ごとに「保存期間」を決める
「いつまで持つか」をデータの種類ごとに決め、社内のルールとして文書にします。たとえば次のように分けて考えます。
- 退会者の会員情報:退会後、問い合わせ対応などに必要な期間だけ
- 取引・決済の記録:税法などで保存が必要な期間
- アクセスログ:不正アクセスの調査に必要な期間(個人情報保護委員会も「ログの保存期間を定め」ることを対策例に挙げています)
- 不採用の応募者情報:選考終了後、一定期間(対策4)
- 本人確認書類の画像:確認が終わるまで(対策5)
決めた保存期間は、プライバシーポリシーにも書いておくと、ユーザーへの説明にもなります。
3. 退会時に「消すもの」「残すもの」を分ける
退会したら全部消す、とはいかないのが実情です。取引の記録など、法令で残す必要があるものもあります。
退会の処理では、すぐに消すもの、期間を決めて残すもの、匿名化して統計に使うものを分けておきましょう。また、本人から消去を求められたときに、どのデータをどう消すかの手順も決めておくと、慌てずに対応できます。
4. 不採用の応募者データは「3か月」を目安に削除する
求人サイトや自社の採用ページで集めた応募者の情報は、履歴書や職務経歴書など、非常に詳しい個人情報です。
職業安定法の指針は「保管する必要がなくなった個人情報」を破棄・削除する措置を求めていますが、具体的な期間は決まっていません。
セルバでは、不採用になった応募者のデータは、選考終了から3か月程度を目安に削除することをおすすめしています(法令で定められた期間ではなく、セルバとしての提案です)。将来の求人のために情報を残したい場合は、本人の同意を得たうえで、保存期間を決めて残すようにしましょう。
5. 身分証の画像は「確認したらすぐ削除」
運転免許証などの本人確認書類の画像は、なりすましにも悪用されかねない、最も漏れてはいけないデータの1つです。タイムズカーの事例が示すように、長く持っているほど、漏れたときの被害は大きくなります。
法律で保存義務がない場合は、確認が終わったらすぐに画像を削除するのが基本です。
タイムズカーも、今後は「登録確認完了後、即時削除」する運用に改めています。確認したことの記録が必要な場合は、画像そのものではなく、確認日や確認結果など必要最小限の情報だけを残すことを検討しましょう。
犯罪収益移転防止法などで保存が義務づけられている場合は、法令が求める記録の範囲を確認したうえで、対策7の「隔離」で守ります。
6. マイナンバーは、最初から受け取らない
本人確認にマイナンバーカードを使う場合でも、裏面(マイナンバーが書かれた面)の画像は受け取らない仕組みにしましょう。
アップロードの画面で表面だけを求める、誤って番号が写っていた場合は番号部分を隠す(マスキング)か削除する、といった対応が必要です。番号法で認められていない限り、マイナンバーは保管してはいけません。
7. 残す必要があるデータは「隔離」する
法令や業務上の理由で残す必要があるデータは、普段のサービスとは切り離して保管します。
- 本番のデータベースとは別の保存場所に移す
- アクセスできる人を必要最小限に絞り、アクセスの記録を残す
- 暗号化し、鍵の管理も別にする
- Webサービスのサーバから直接アクセスできないようにする
こうしておけば、Webサービスが不正アクセスを受けても、隔離したデータまでは届きにくくなります。
8. 「削除フラグ」だけで終わらせない
Webサービスでは、退会したユーザーのデータに「削除済み」の印(削除フラグ)を付けるだけで、実際にはデータベースに残っていることがよくあります(論理削除)。画面からは見えなくても、データベースに入られれば丸見えです。保存期間を過ぎたデータは、データベースから実際に消す(物理削除)処理を用意しましょう。
クラウドのストレージも注意が必要です。たとえばGoogle Cloud Storageでは、削除したデータを既定で7日間保持する機能があり、Amazon S3でバージョン管理を有効にしている場合は、古いバージョンが残り続けることがあります。それぞれの設定を確認しておきましょう。
9. バックアップの中のデータも忘れない
本番のデータを消しても、バックアップには残っていることがあります。
英国のデータ保護当局(ICO)は、バックアップからすぐに消せない場合でも、データを「beyond use」(使えない状態)にし、決められたスケジュールでバックアップが入れ替わるまでほかの目的に使わないよう求めています。
バックアップの保存期間を決め、古いバックアップが自動的に消えるようにしておきましょう。
10. 検証環境や分析ツールに、本番の個人データを使わない
開発や検証のために、本番のデータをそのままコピーして使っていることがあります。個人情報保護委員会は、見直し予定のガイドラインの「手法の例示」として「テストデータとして利用する個人データを必要最小限とする。」ことを挙げており、OWASP(Webセキュリティの国際団体)も、本番以外の環境で本番のデータを使わないよう呼びかけています。
ApplyNowの事例も、データ分析ツールの脆弱性が入口でした。
検証環境や分析用のデータは、ダミーデータや匿名化したデータに置き換えましょう。
11. 委託先・外部サービスに預けたデータも消す
メール配信、採用管理、顧客管理などの外部サービスや、開発・運用の委託先にも、個人データが残っています。
契約を終えるとき、サービスの利用をやめるときには、データの削除を依頼し、削除したことを書面などで確認しましょう。
利用を続けているサービスも、退会者のデータが外部サービス側に残っていないかを確認する必要があります。
12. 削除を「自動化」し、「記録」を残す
保存期間を決めても、人の手で消していると、忙しさの中で後回しになります。
保存期間が過ぎたデータを定期的に自動で削除する仕組みを作りましょう。Amazon S3やGoogle Cloud Storageには、一定の日数が過ぎたデータを自動で削除するライフサイクル機能があります。
また、クラウド上のデータを消すときは、個人情報保護委員会も見直し予定の「手法の例示」の中で、暗号化消去など「容易に復元できない手段を採用する。」ことを挙げています。
米国の国立標準技術研究所(NIST)のガイドラインでは、データを暗号化しておき、鍵を消すことで復元できなくする方法(暗号化消去)も示されています。
削除した日時や対象を記録に残しておくと、いざというときに「消した」ことを説明できます。
経営者・担当者のための確認チェックリスト
技術的なことが分からなくても、次の質問を社内のシステム担当者や開発会社に聞いてみてください。
①退会したユーザーのデータは、今どこに、いつまで残っていますか?
②不採用になった応募者のデータは、いつ削除していますか?
③本人確認書類の画像は、確認後どうしていますか?
④「削除」したデータは、データベースから実際に消えていますか?バックアップはどうですか?
⑤検証環境や分析ツールに、本番の個人データが入っていませんか?
⑥利用をやめた外部サービスに、データが残っていませんか?
1つでも「分からない」がある場合は、見直しのタイミングです。
まとめ:「持たない」ことが、一番の情報漏えい対策
情報漏えいの対策というと、不正アクセスを防ぐことに目が向きがちです。しかし、タイムズカーの事例が示すように、必要以上に長くデータを持っていたことが、被害を大きくすることがあります。個人情報保護委員会も、10月の注意喚起で「不要となった個人データの消去」を求めています。
「いつか使うかもしれない」データは、漏れたときには大きな負債になります。退会者のデータ、不採用の応募者のデータ、本人確認書類の画像。まずはこの3つから、自社のルールを見直してみてください。
セルバは、2005年からWebシステムの受託開発を続けてきた20年以上の開発実績をもとに、会員制サイトや求人サイトなどのデータの棚卸し、保存期間のルールづくり、自動削除や隔離の仕組みの開発・改修のご相談を承っています。「どこにデータが残っているか分からない」「古いシステムで削除の仕組みがない」といった段階からご相談いただけます。また、2026年10月の脆弱性を受けて、PHP緊急セキュリティアップデート支援も行っています。まずは無料相談から、お気軽にお問い合わせください。